Han detectado casos de estafa con cables USB-C en España, pero ¿qué es el 'baiting' y cómo puedes protegerte?
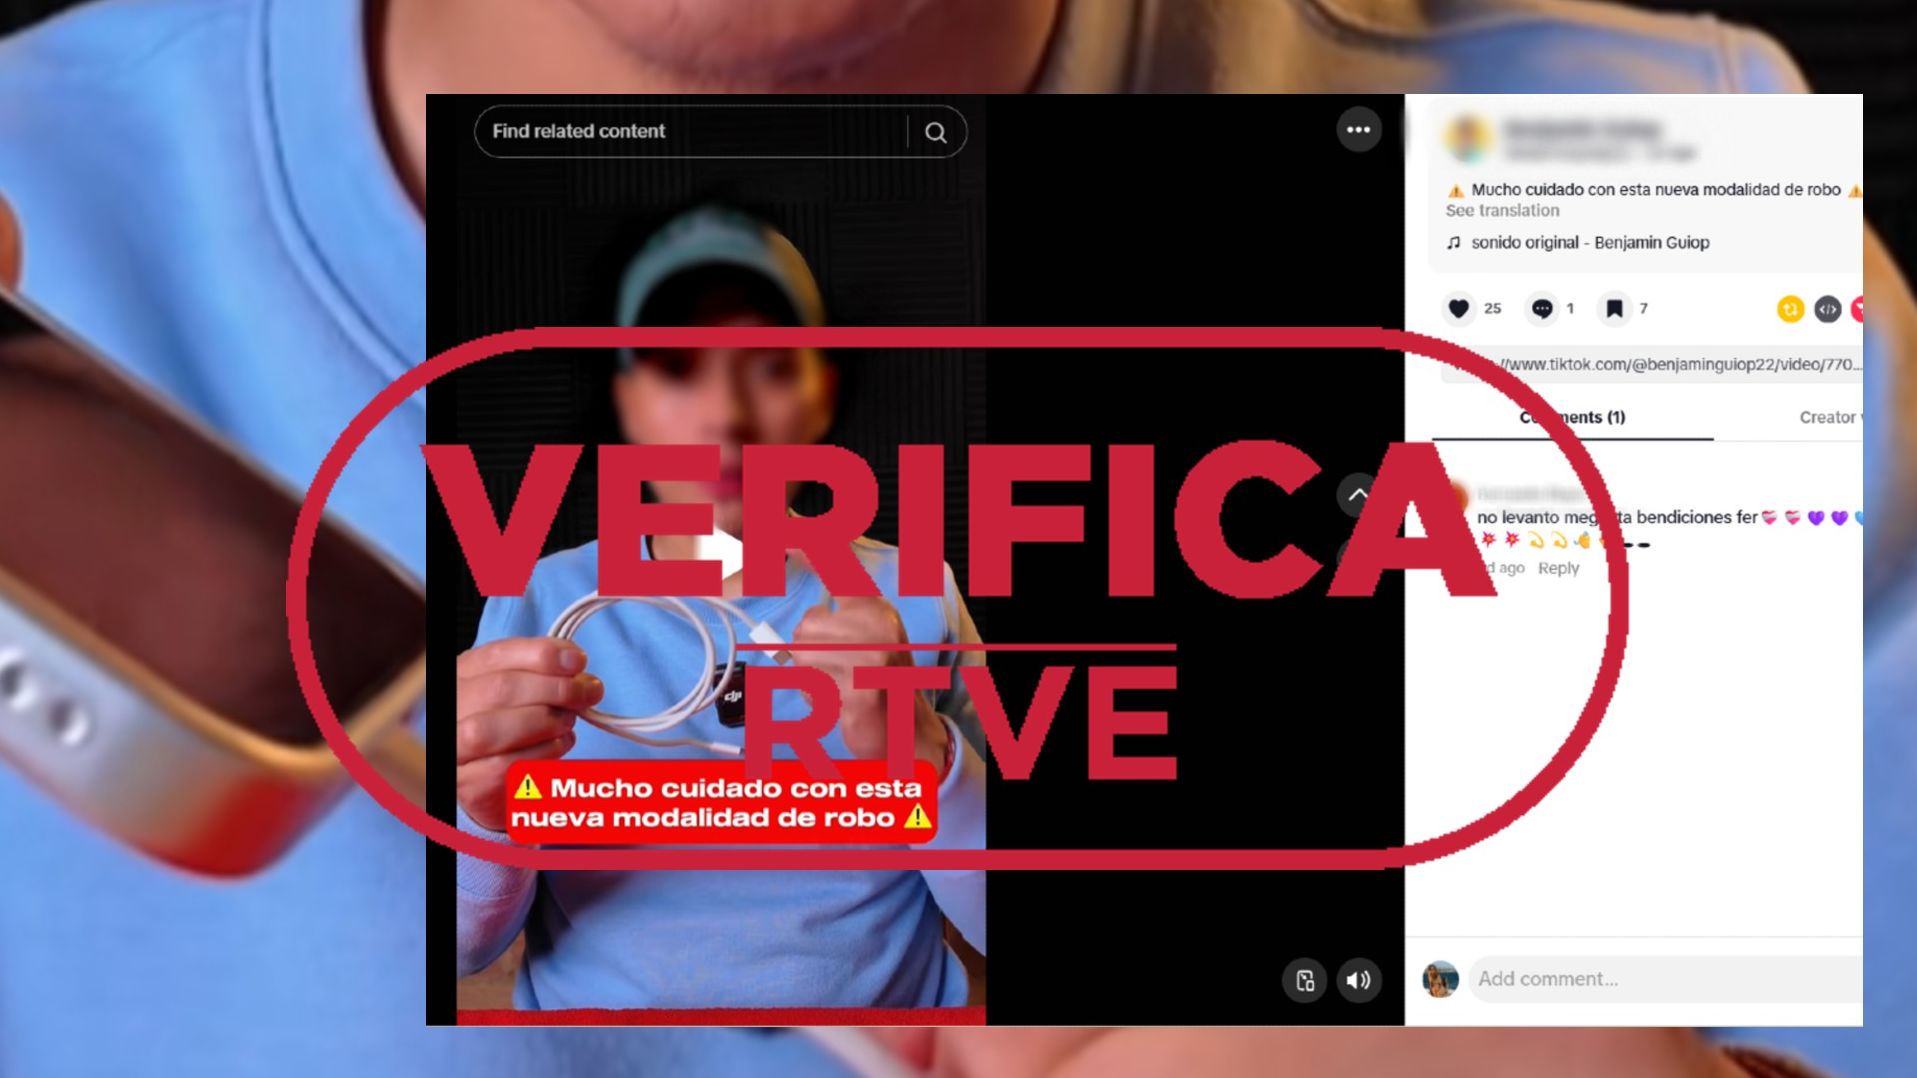
En España circularon advertencias en redes sobre un supuesto fraude que usaría cables USB‑C “escondidos” para hackear móviles y robar datos mediante el método conocido como “baiting” (ingeniería social). Sin embargo, el Instituto Nacional de Ciberseguridad (INCIBE) indicó a VerificaRTVE que no tiene constancia de que este tipo de estafas se haya cometido en el país. Aun así, matizó que la ausencia de casos no descarta que puedan ocurrir. INCIBE explicó que el baiting consiste en dejar un señuelo aparentemente útil para inducir a la víctima a conectar un dispositivo o acceder a un enlace malicioso, logrando infección o fuga de información. El organismo señaló además que este riesgo ya era conocido por antecedentes como el ataque “BadUSB” presentado en 2014.
 xCruzo